





Deploy Monitor: la seguridad de tu Microsoft 365 en 1 semana, no en 6
Assessment del tenant y de Active Directory, diseño contra MCRA y Zero Trust, y despliegue con plan, aprobación y bitácora.
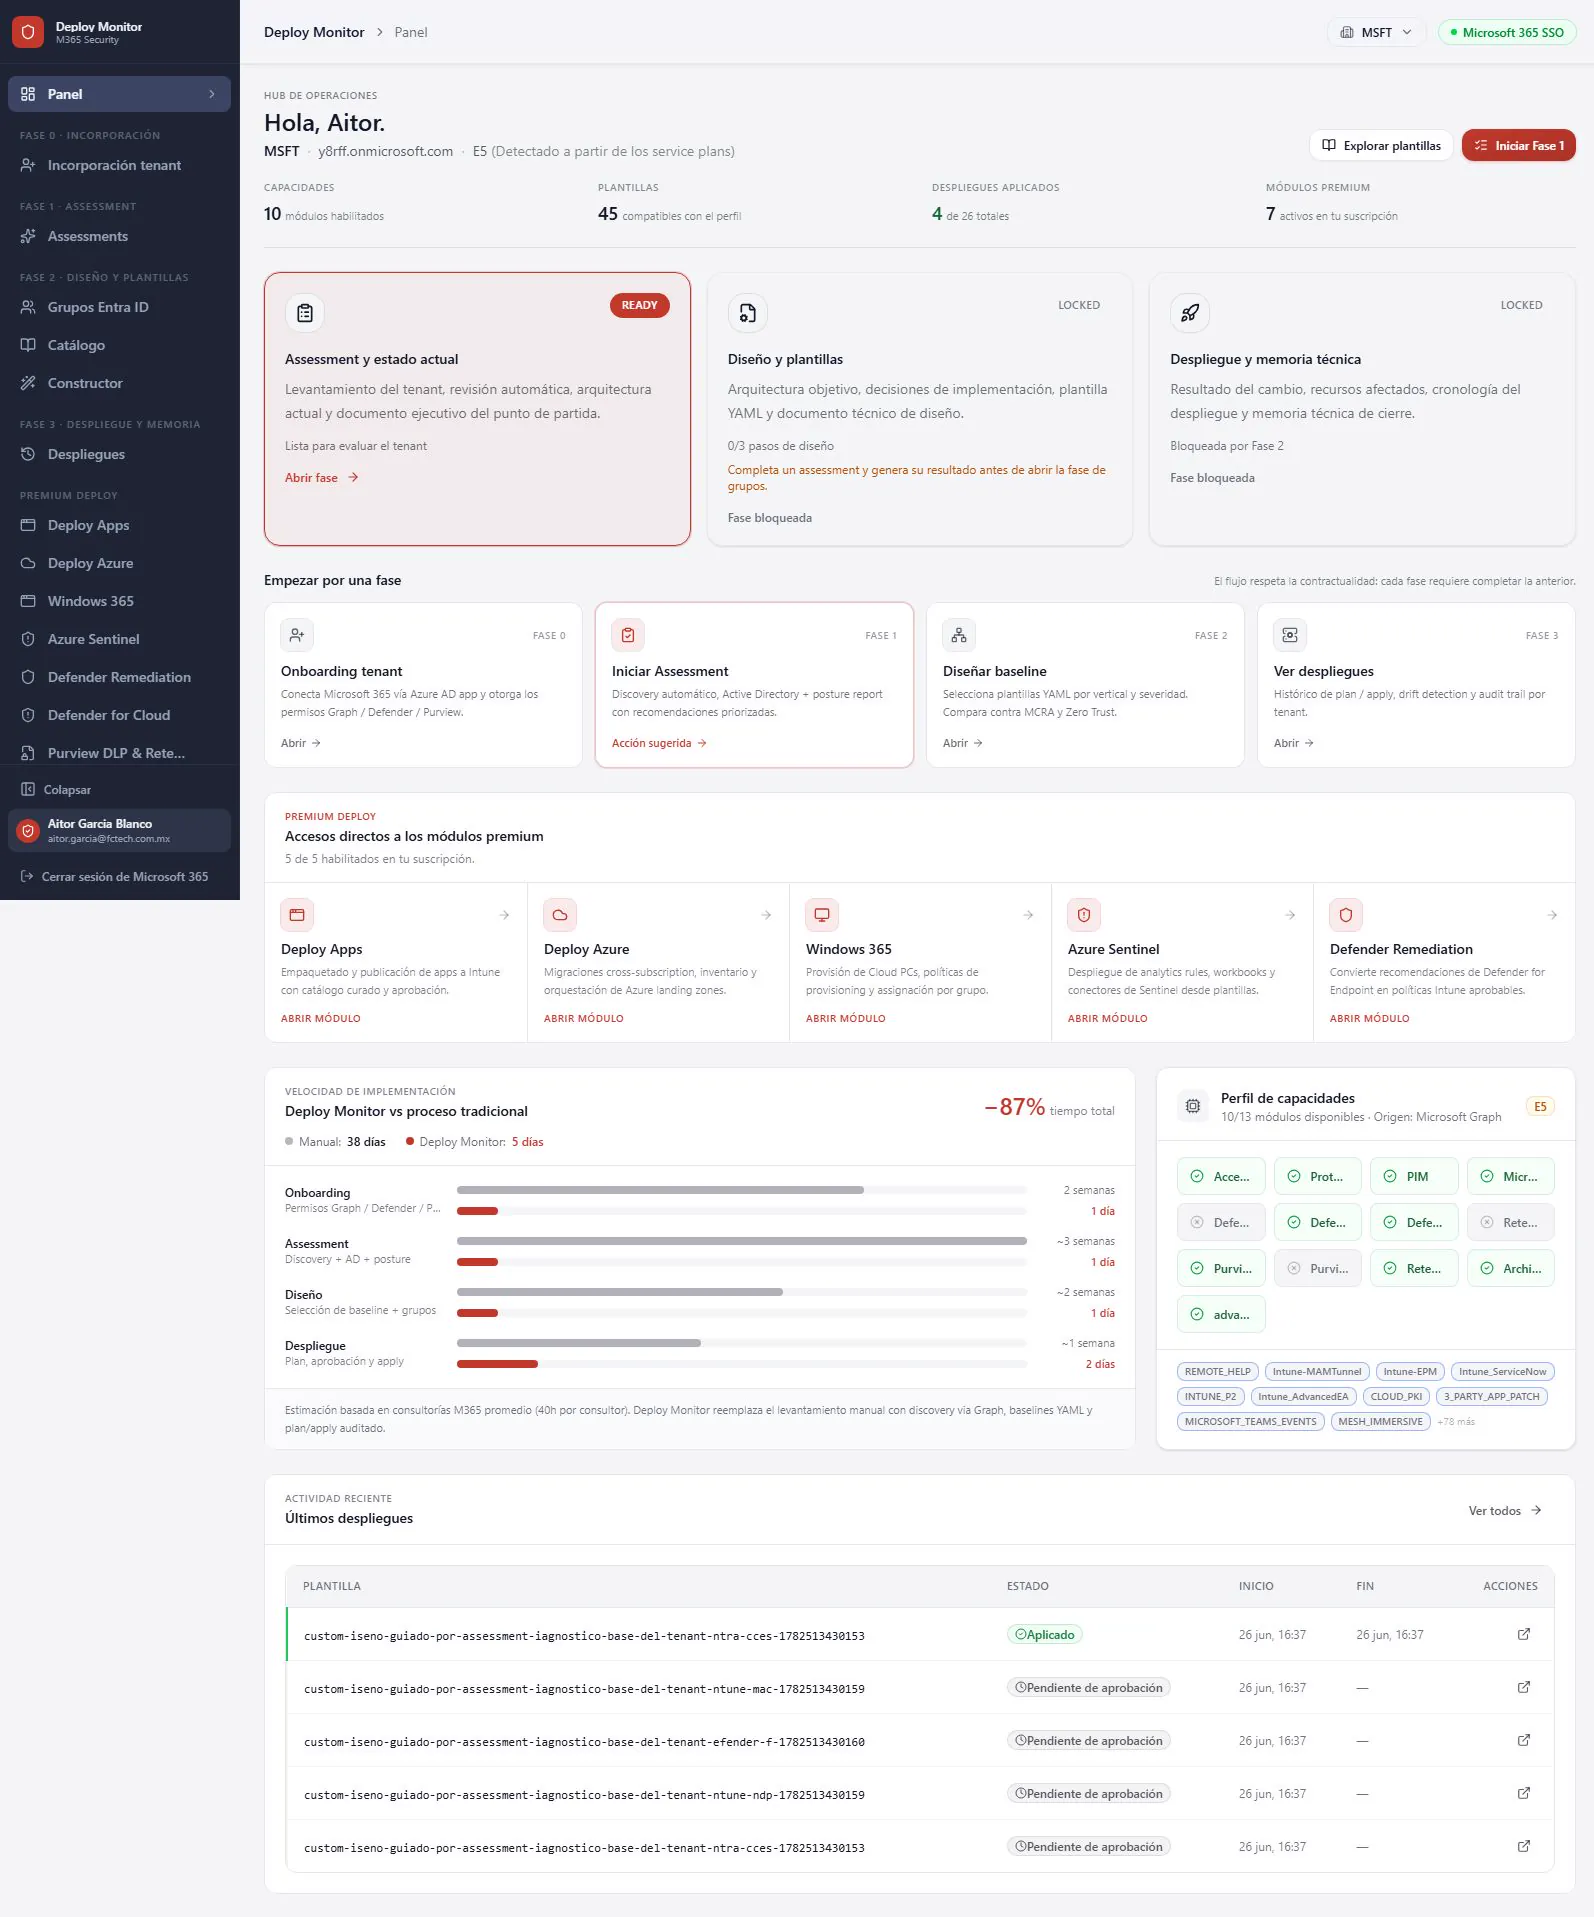
Implementar el baseline de seguridad de un tenant de Microsoft 365 suele tomar alrededor de seis semanas de entrevistas, capturas de pantalla, hojas de cálculo y documentos de diseño que se reescriben cada semana. Deploy Monitor lo reduce a una.
Cuatro fases, cada una desbloquea la siguiente
- Onboarding: conecta el tenant con un solo flujo de consentimiento para Graph, Defender y Purview.
- Assessment: escaneo automático de licencias, capacidades, brechas y postura de identidad, datos y endpoint, además de GPO e identidad híbrida en Active Directory.
- Diseño: baselines YAML por vertical (salud, finanzas, banca, educación, retail, manufactura y gobierno) comparados contra MCRA y Zero Trust.
- Despliegue: plan en dry-run, aprobación y apply con audit trail completo y detección de drift.
Evidencia sin redacción manual
La ruta de implementación priorizada y el diseño auditado se generan desde el tenant real. Nada se aplica sin aprobación y cada cambio queda versionado.
Módulos para ir más allá
Deploy Apps para Intune, Windows 365, Azure Sentinel, migraciones entre suscripciones de Azure y Defender Remediation, que convierte recomendaciones de Defender for Endpoint en políticas de Intune aprobables.
Ven a verlo en el Microsoft Frontier Tour CDMX.