


Graph API discovery
Licencias, suscripciones, capacidades y brechas contra mejores prácticas Microsoft, desde el tenant real.
 Partner de MicrosoftLicencias, Azure y consultoría en un solo lugar.
 LicenciamientoPlanes Business, Empresa (E) y Primera línea (F).
 SeguridadEntra, Defender, Purview, Sentinel e Intune.
 ColaboraciónTeams, Teams Phone, salas, SharePoint y Viva.
 Inteligencia artificialMicrosoft 365 Copilot, agentes y Foundry.
 AzureMigración, landing zones, respaldo y costos.
 Migraciones a Microsoft 365Con Migration Monitor, desde Google, SharePoint u otro tenant.
 Google WorkspaceLicencias, seguridad y consultoría de Google.
 LicenciamientoBusiness, Enterprise y Frontline con Gemini.
 SeguridadVault, DLP, acceso según contexto y dispositivos.
 Gemini e IAGemini en las apps, Gemini Notebook y agentes.
 Migración y consultoríaMigraciones con Migration Monitor y adopción de Gemini.
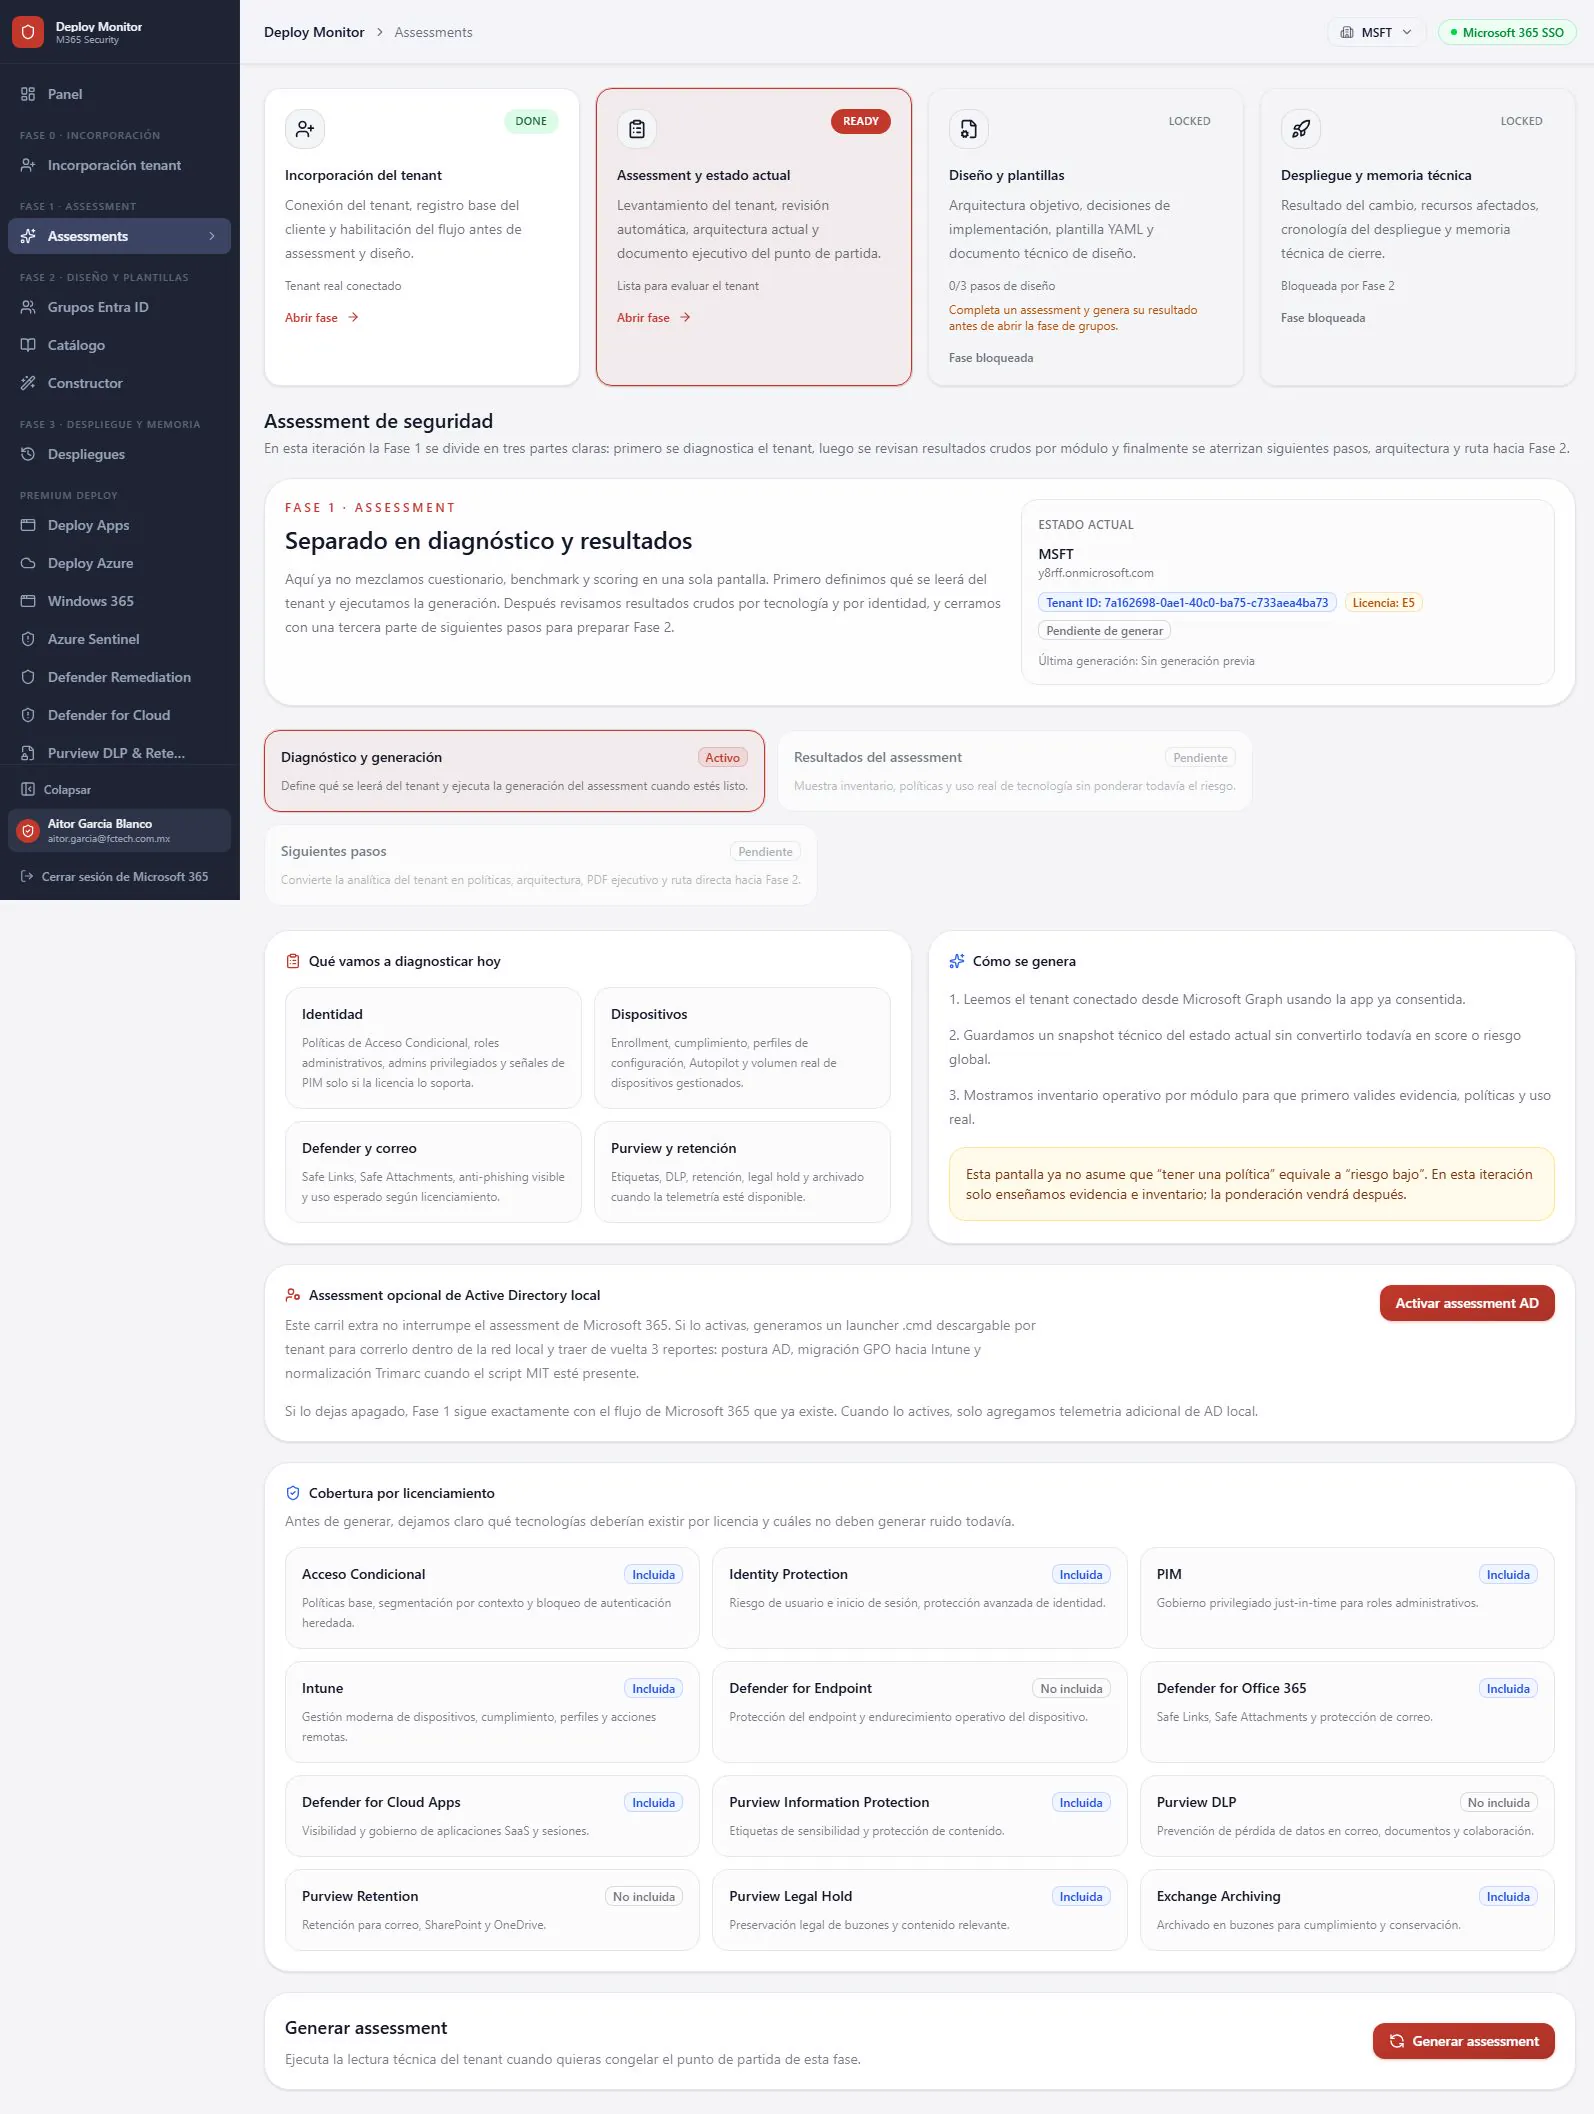
 Deploy Monitor · M365 Security
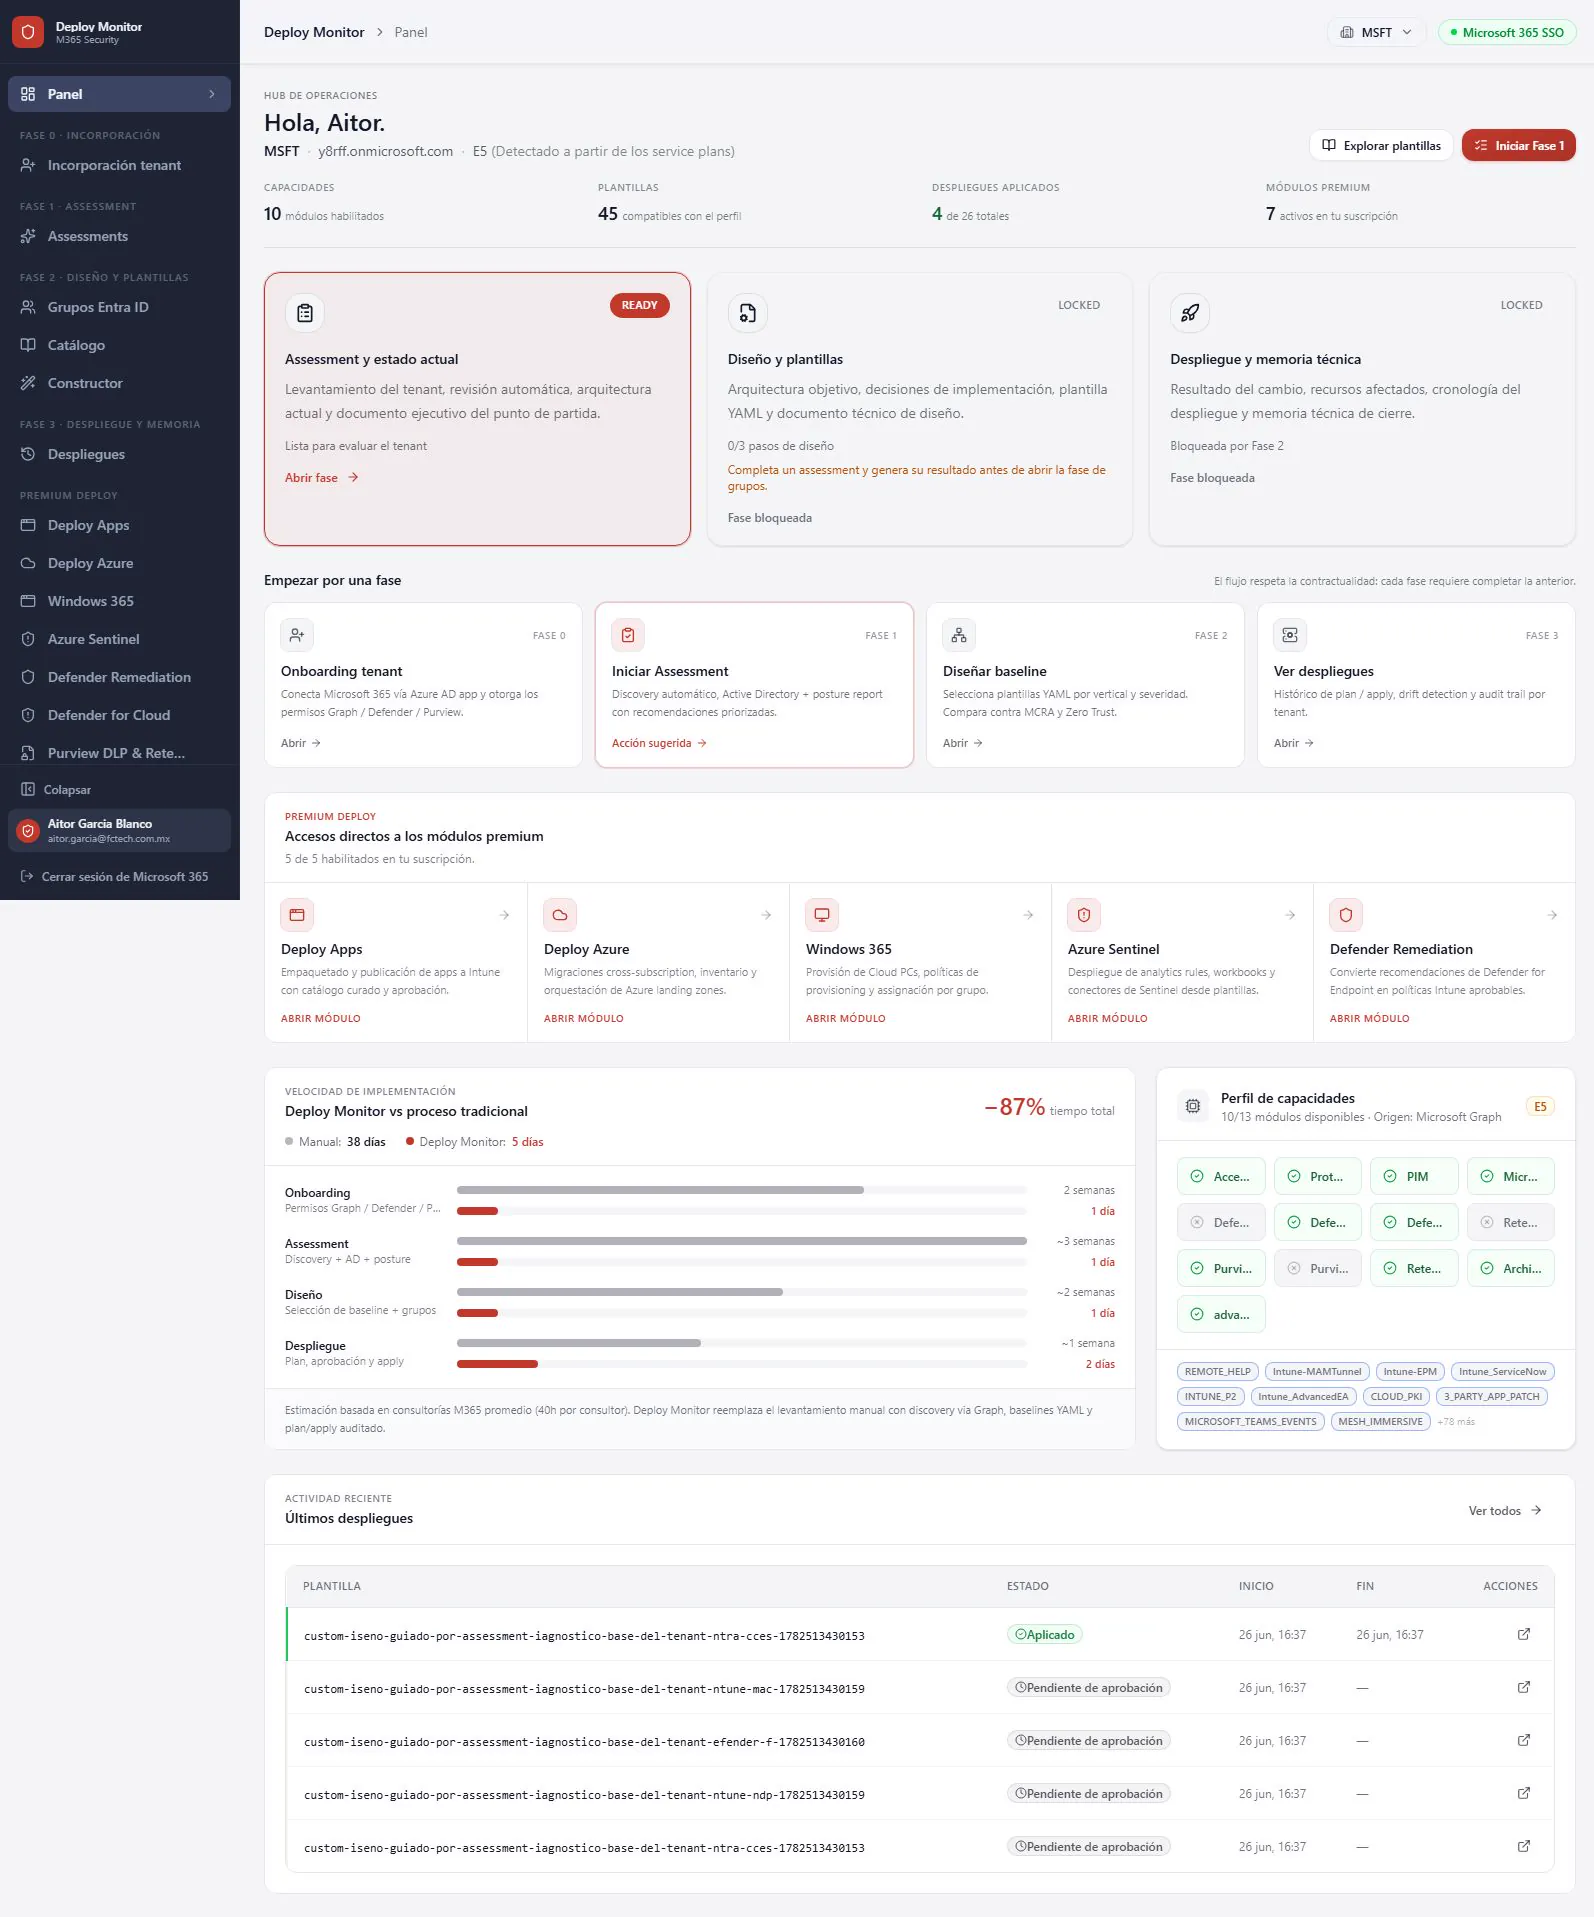
Analizamos tu tenant de Microsoft 365 y tu Active Directory, y lo convertimos en un diseño auditado, listo para desplegar.
 Entra ID
 Intune
 Defender
 Purview
 Acceso condicional
 Security Baseline
 Sentinel
Assessment, diseño y plan. Discovery con Graph, baselines YAML por vertical y plan/apply auditado.
Licencias, suscripciones, capacidades y brechas contra mejores prácticas Microsoft, desde el tenant real.

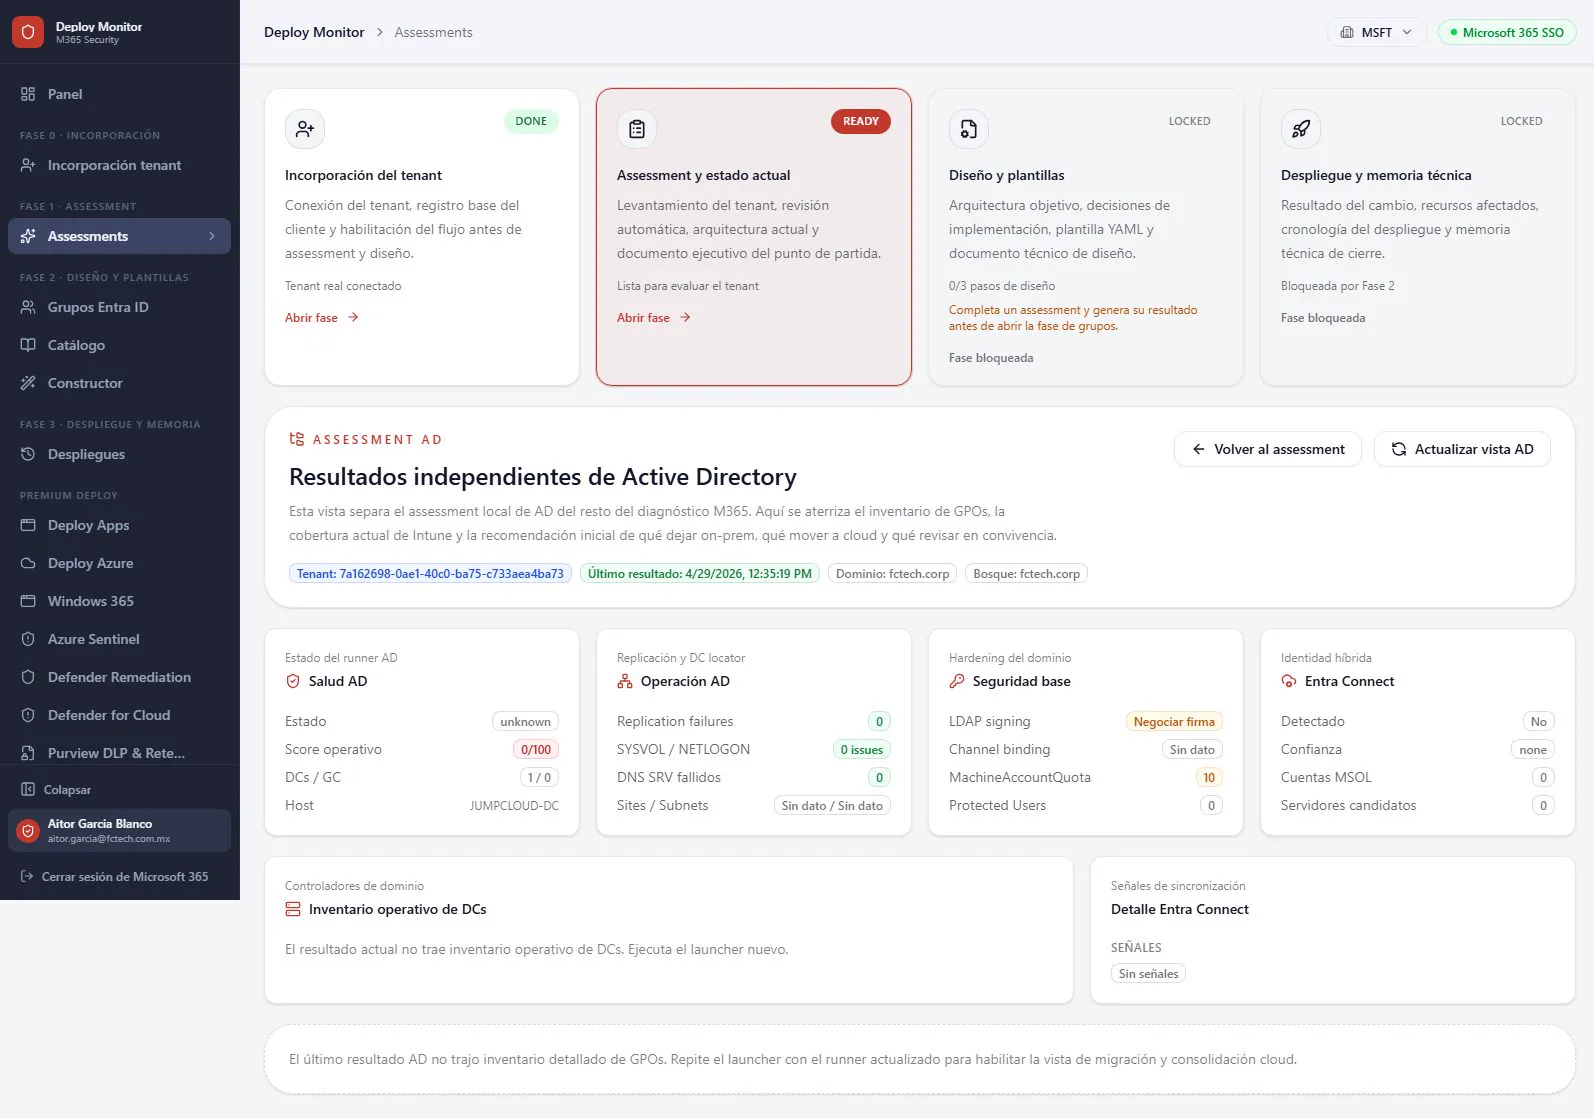
GPO, identidad híbrida, exposición operativa y comparación contra el baseline de seguridad configurado.

Ruta de implementación priorizada, diseño auditado y despliegue controlado.

Salud, finanzas, banca, educación, retail, manufactura y gobierno. Un cuestionario activa o desactiva cada bundle de controles.

Detecta drift y versiona cada despliegue. Nada se aplica sin aprobación.

Crea las app registrations por tenant y pide el consentimiento administrativo en un solo flujo. Permisos de Graph, Defender y Purview de una vez.
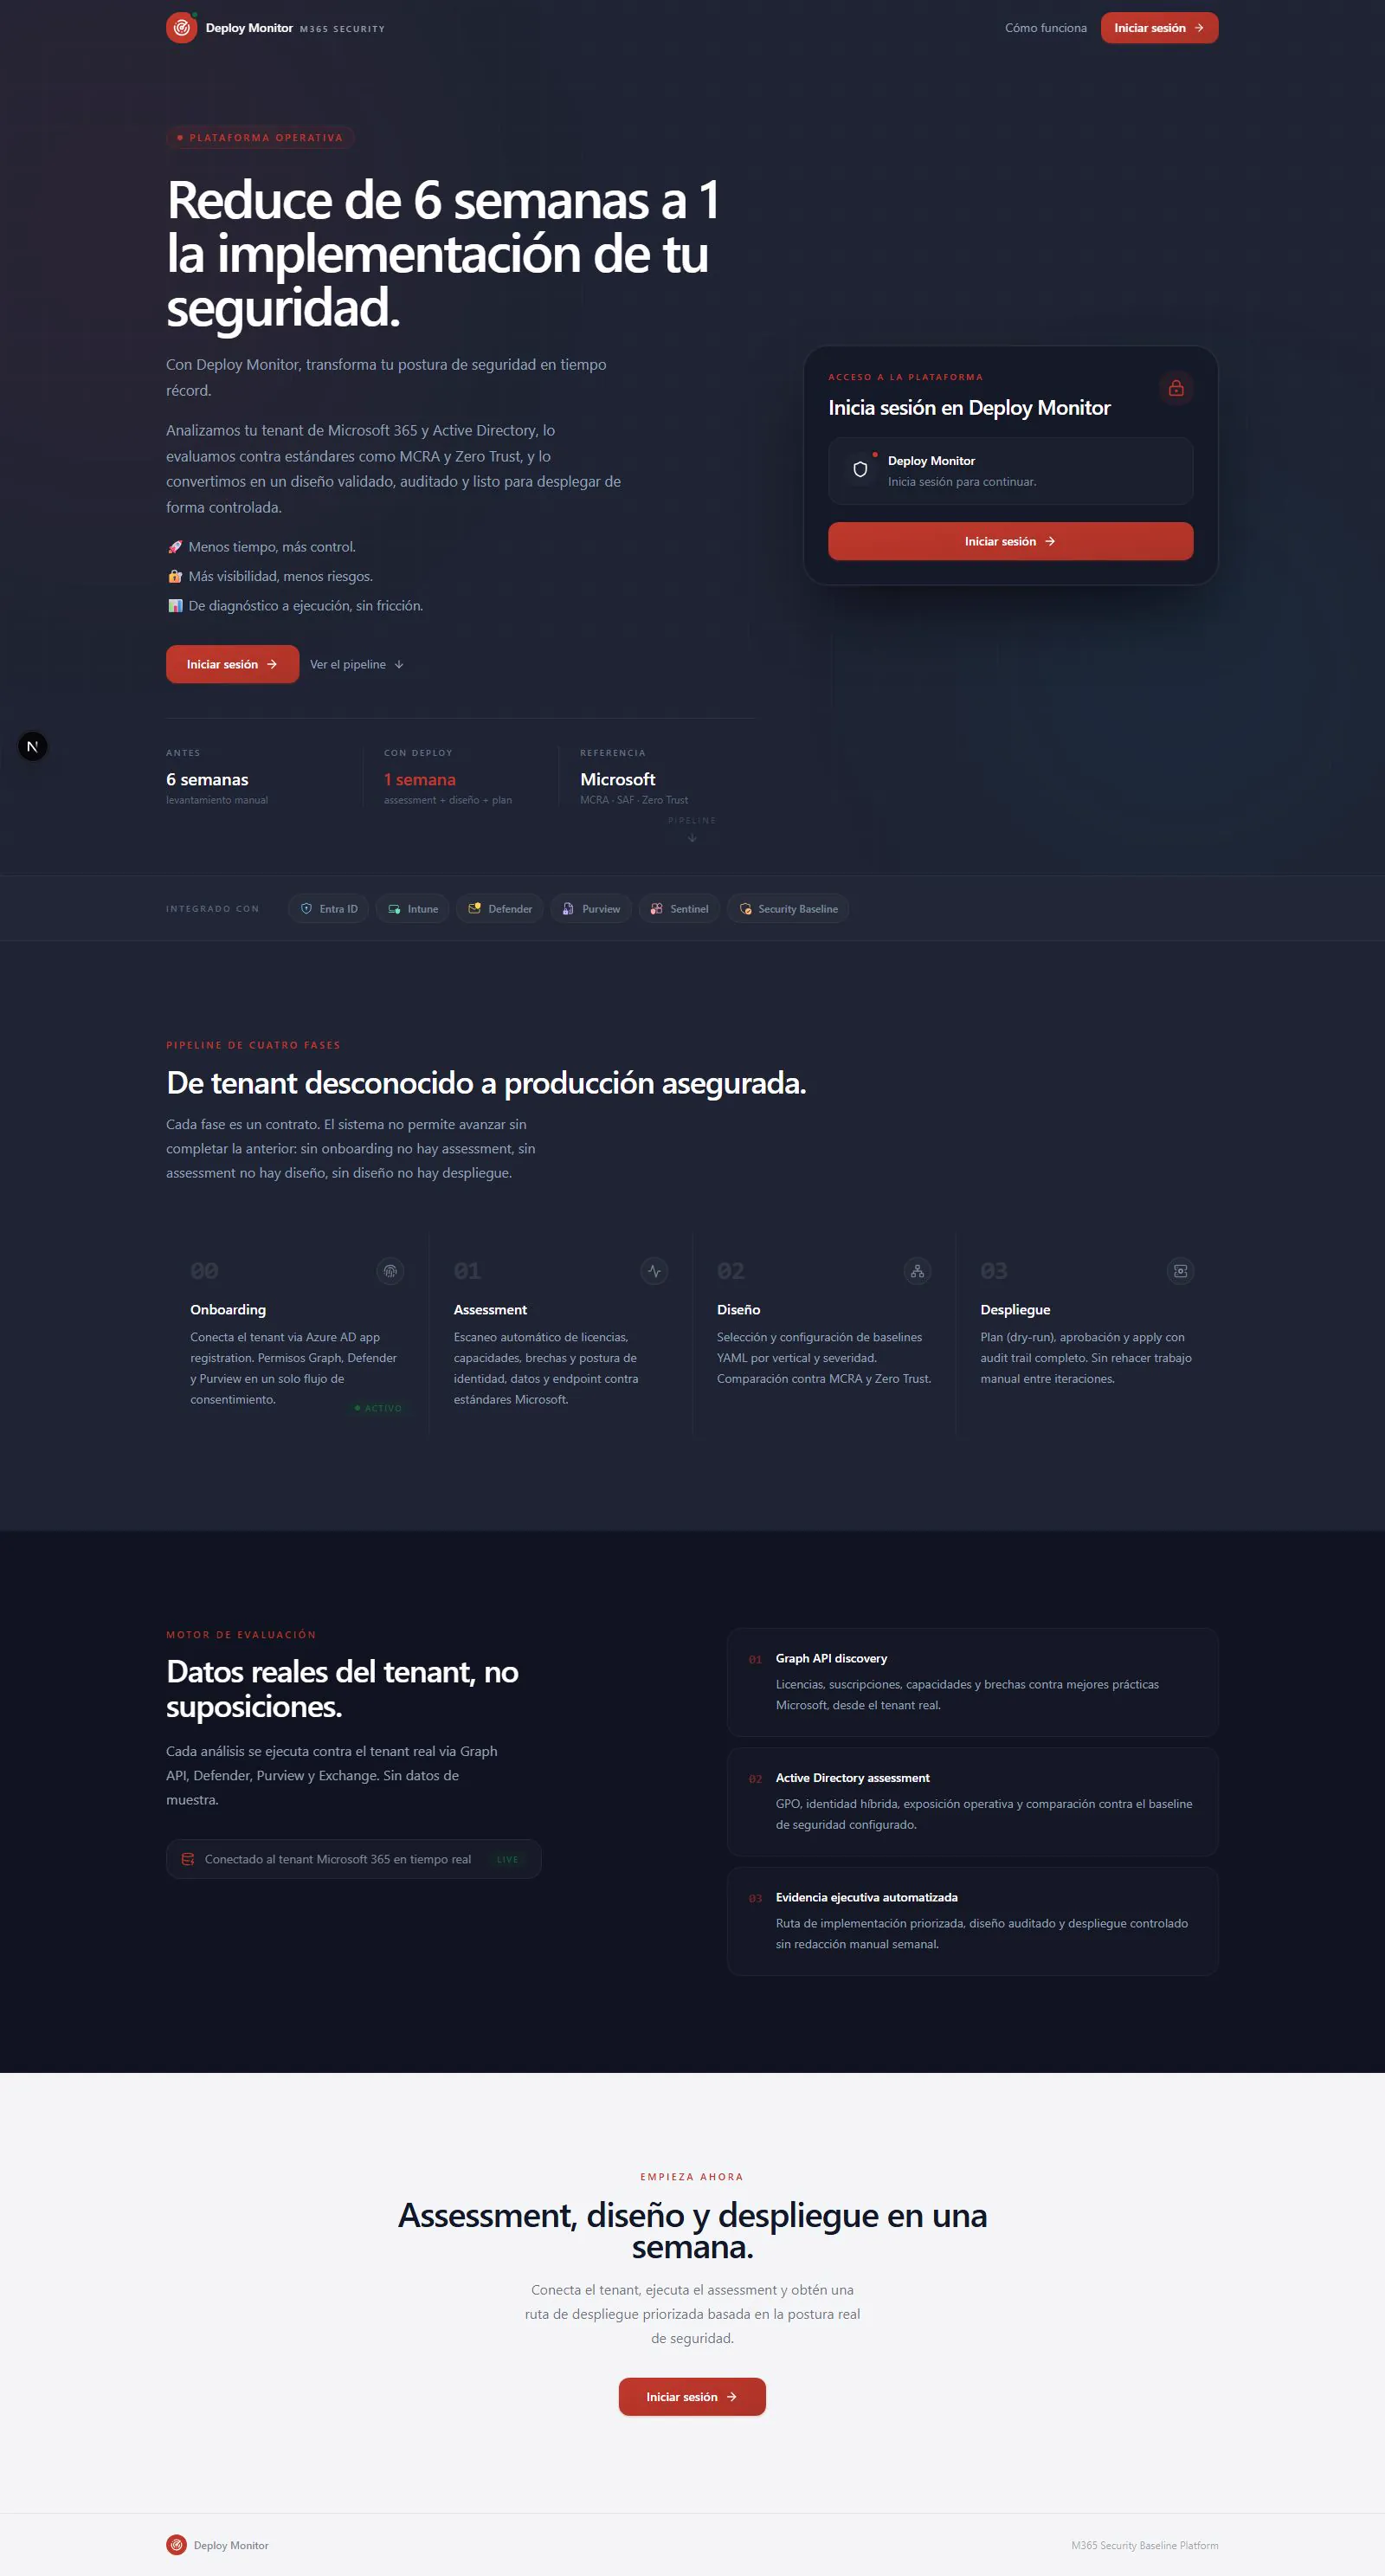
Conecta el tenant vía Azure AD app registration. Permisos Graph, Defender y Purview en un solo flujo de consentimiento.
Escaneo automático de licencias, capacidades, brechas y postura de identidad, datos y endpoint contra estándares Microsoft.
Selección y configuración de baselines YAML por vertical y severidad. Comparación contra MCRA y Zero Trust.
Plan en dry-run, aprobación y apply con audit trail completo.
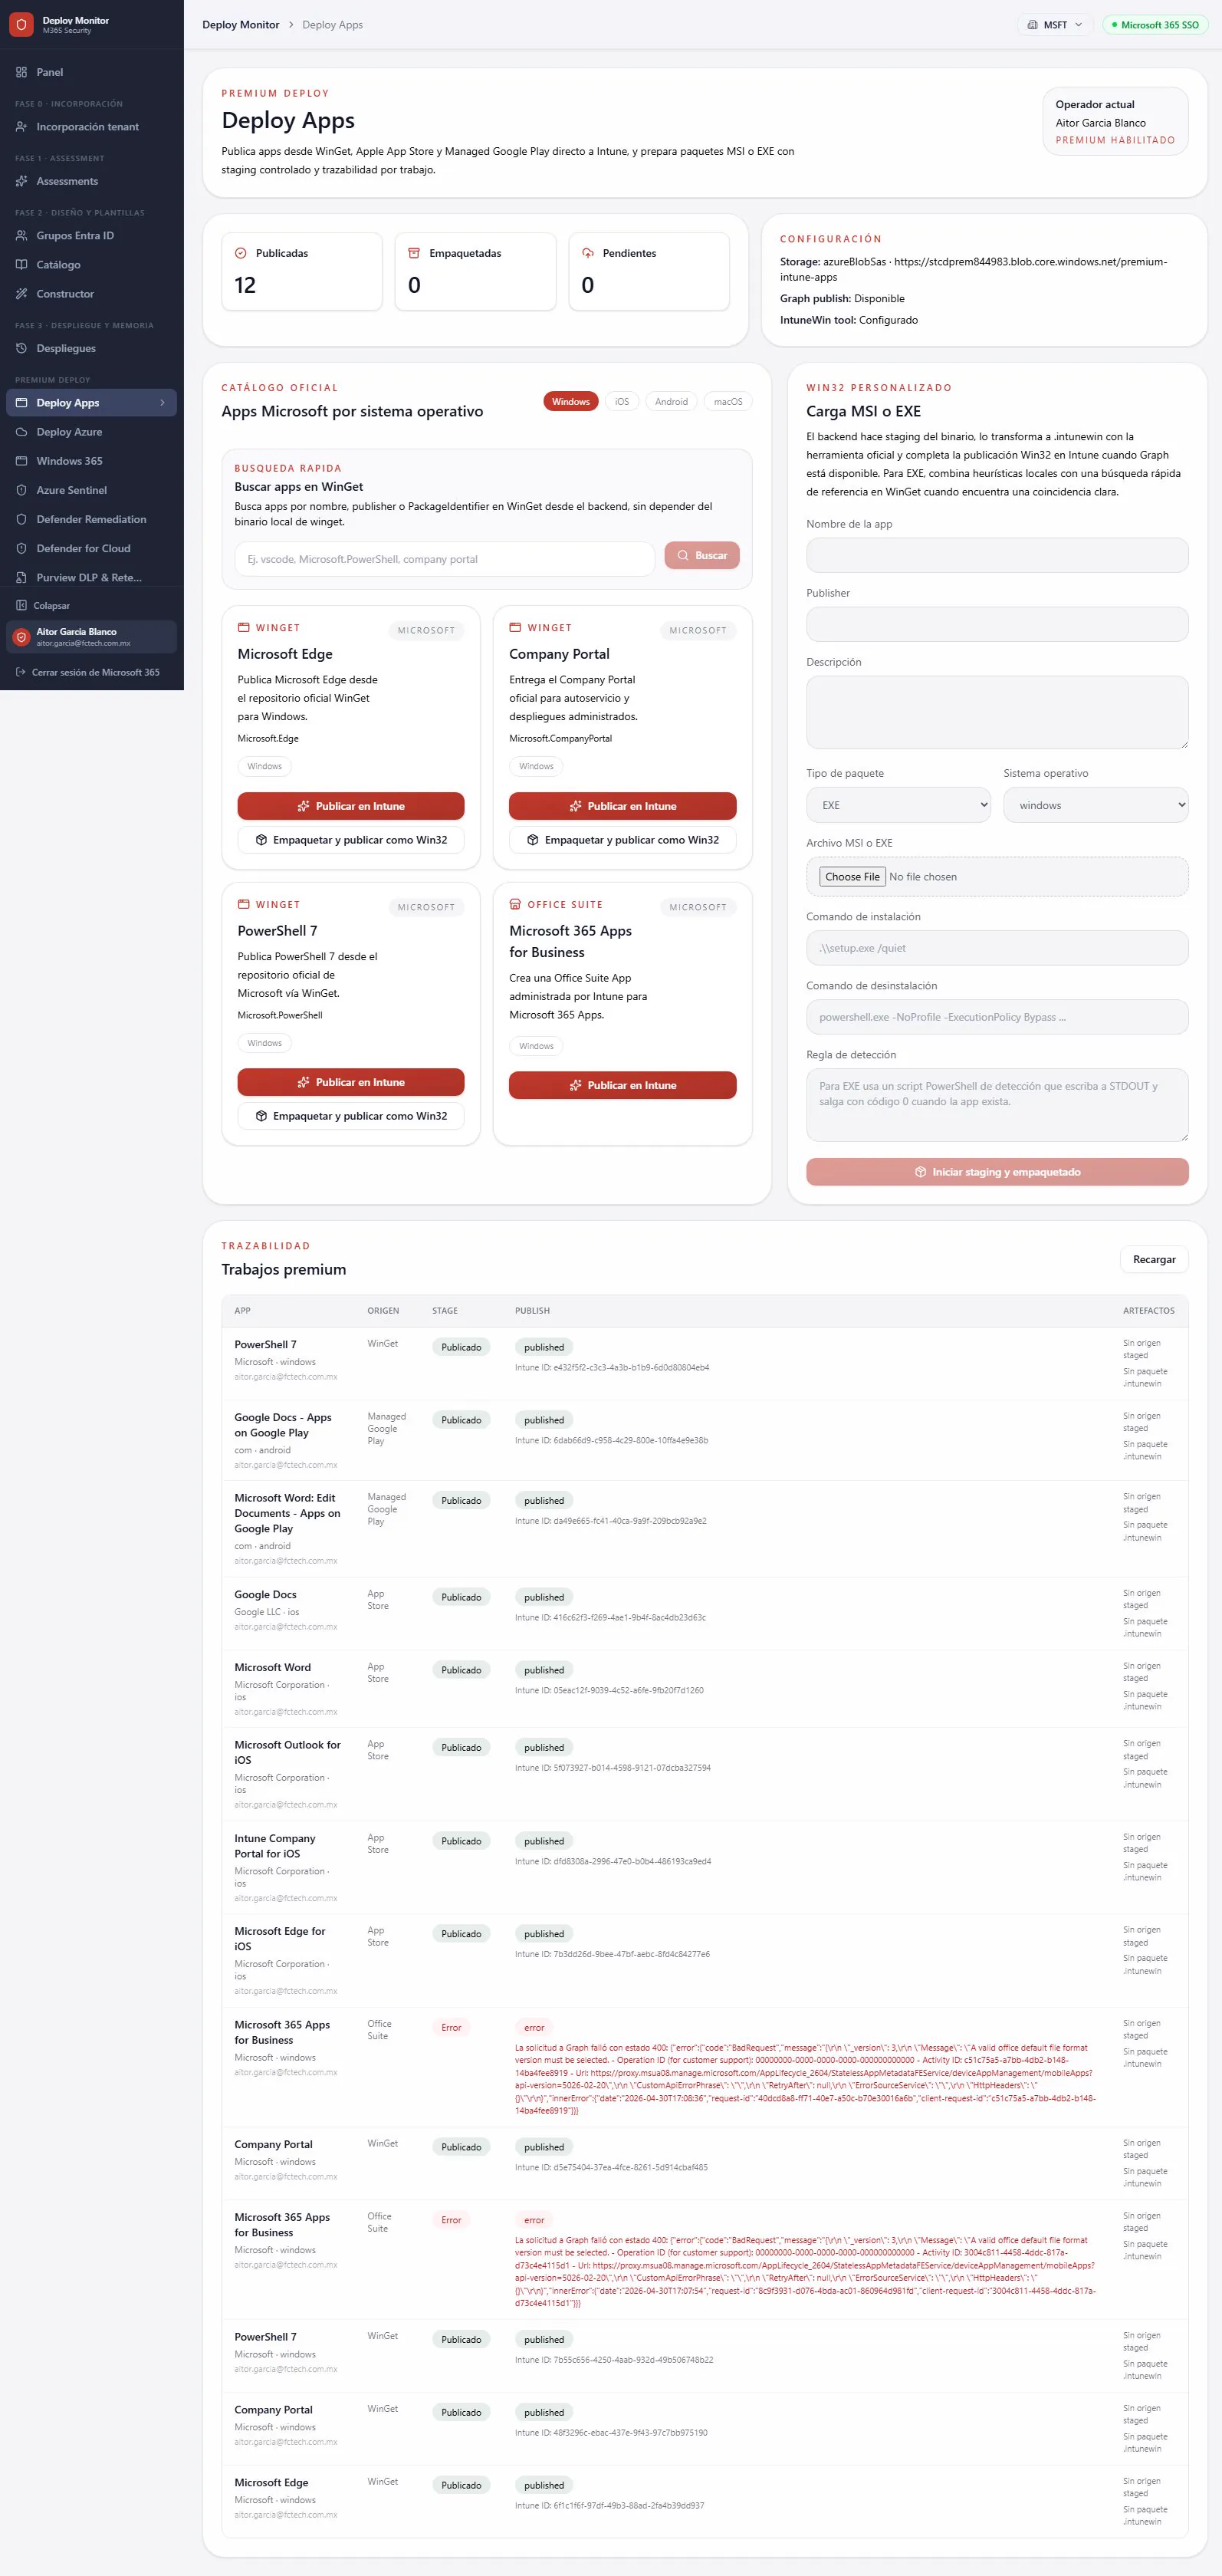
Empaquetado y publicación desde un catálogo curado.
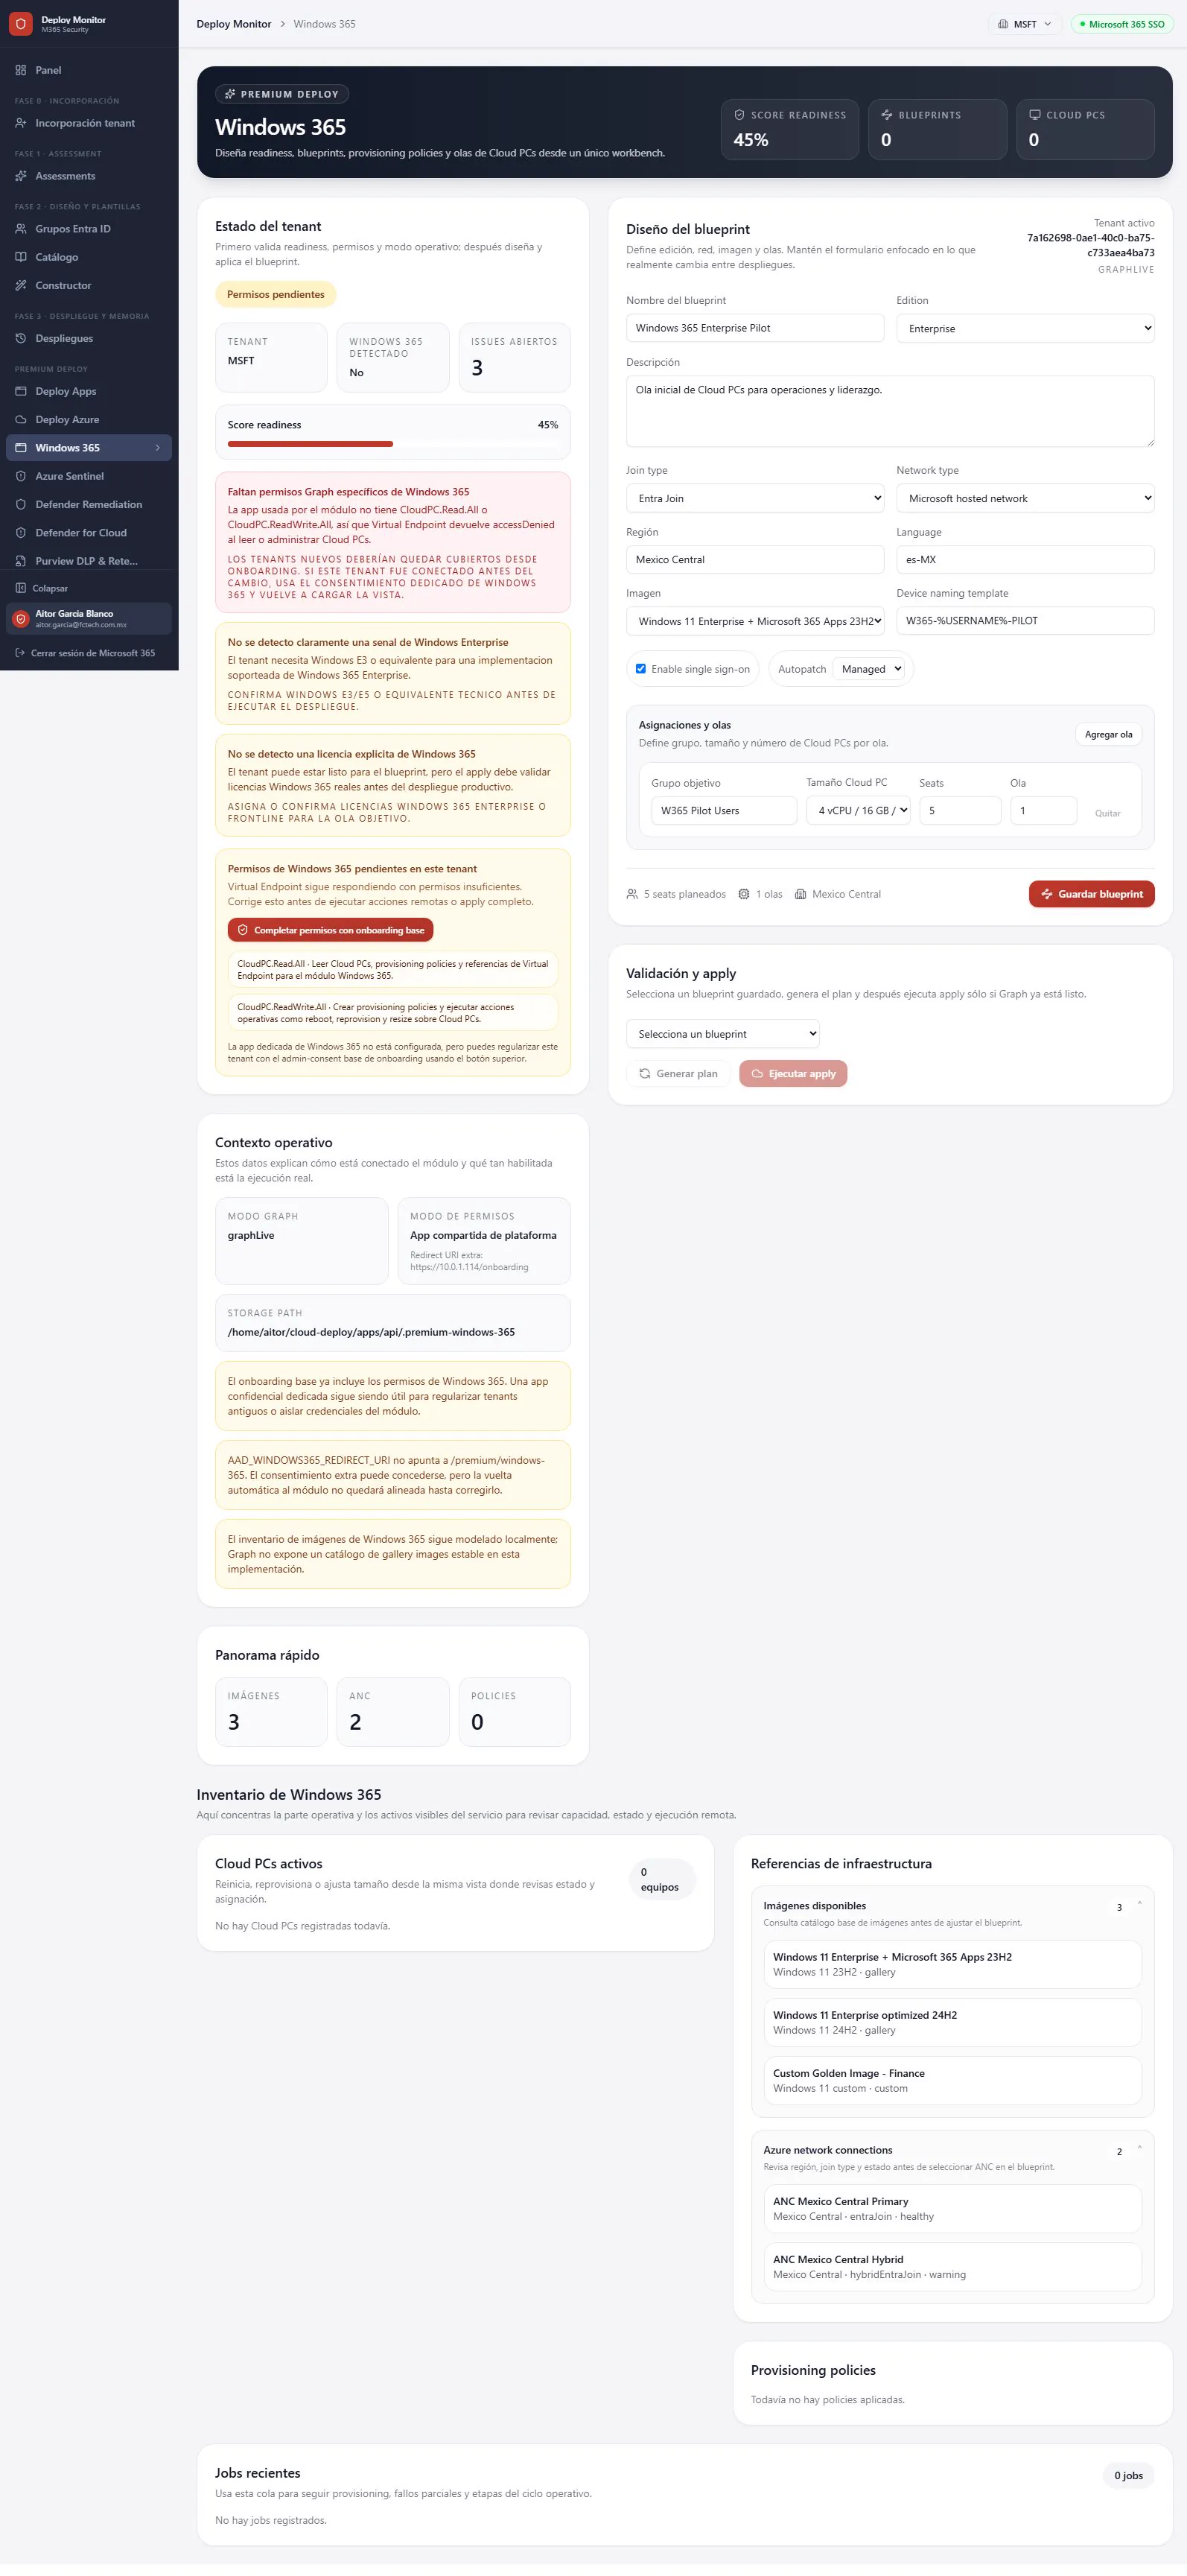
Políticas de provisioning y asignación por grupo.
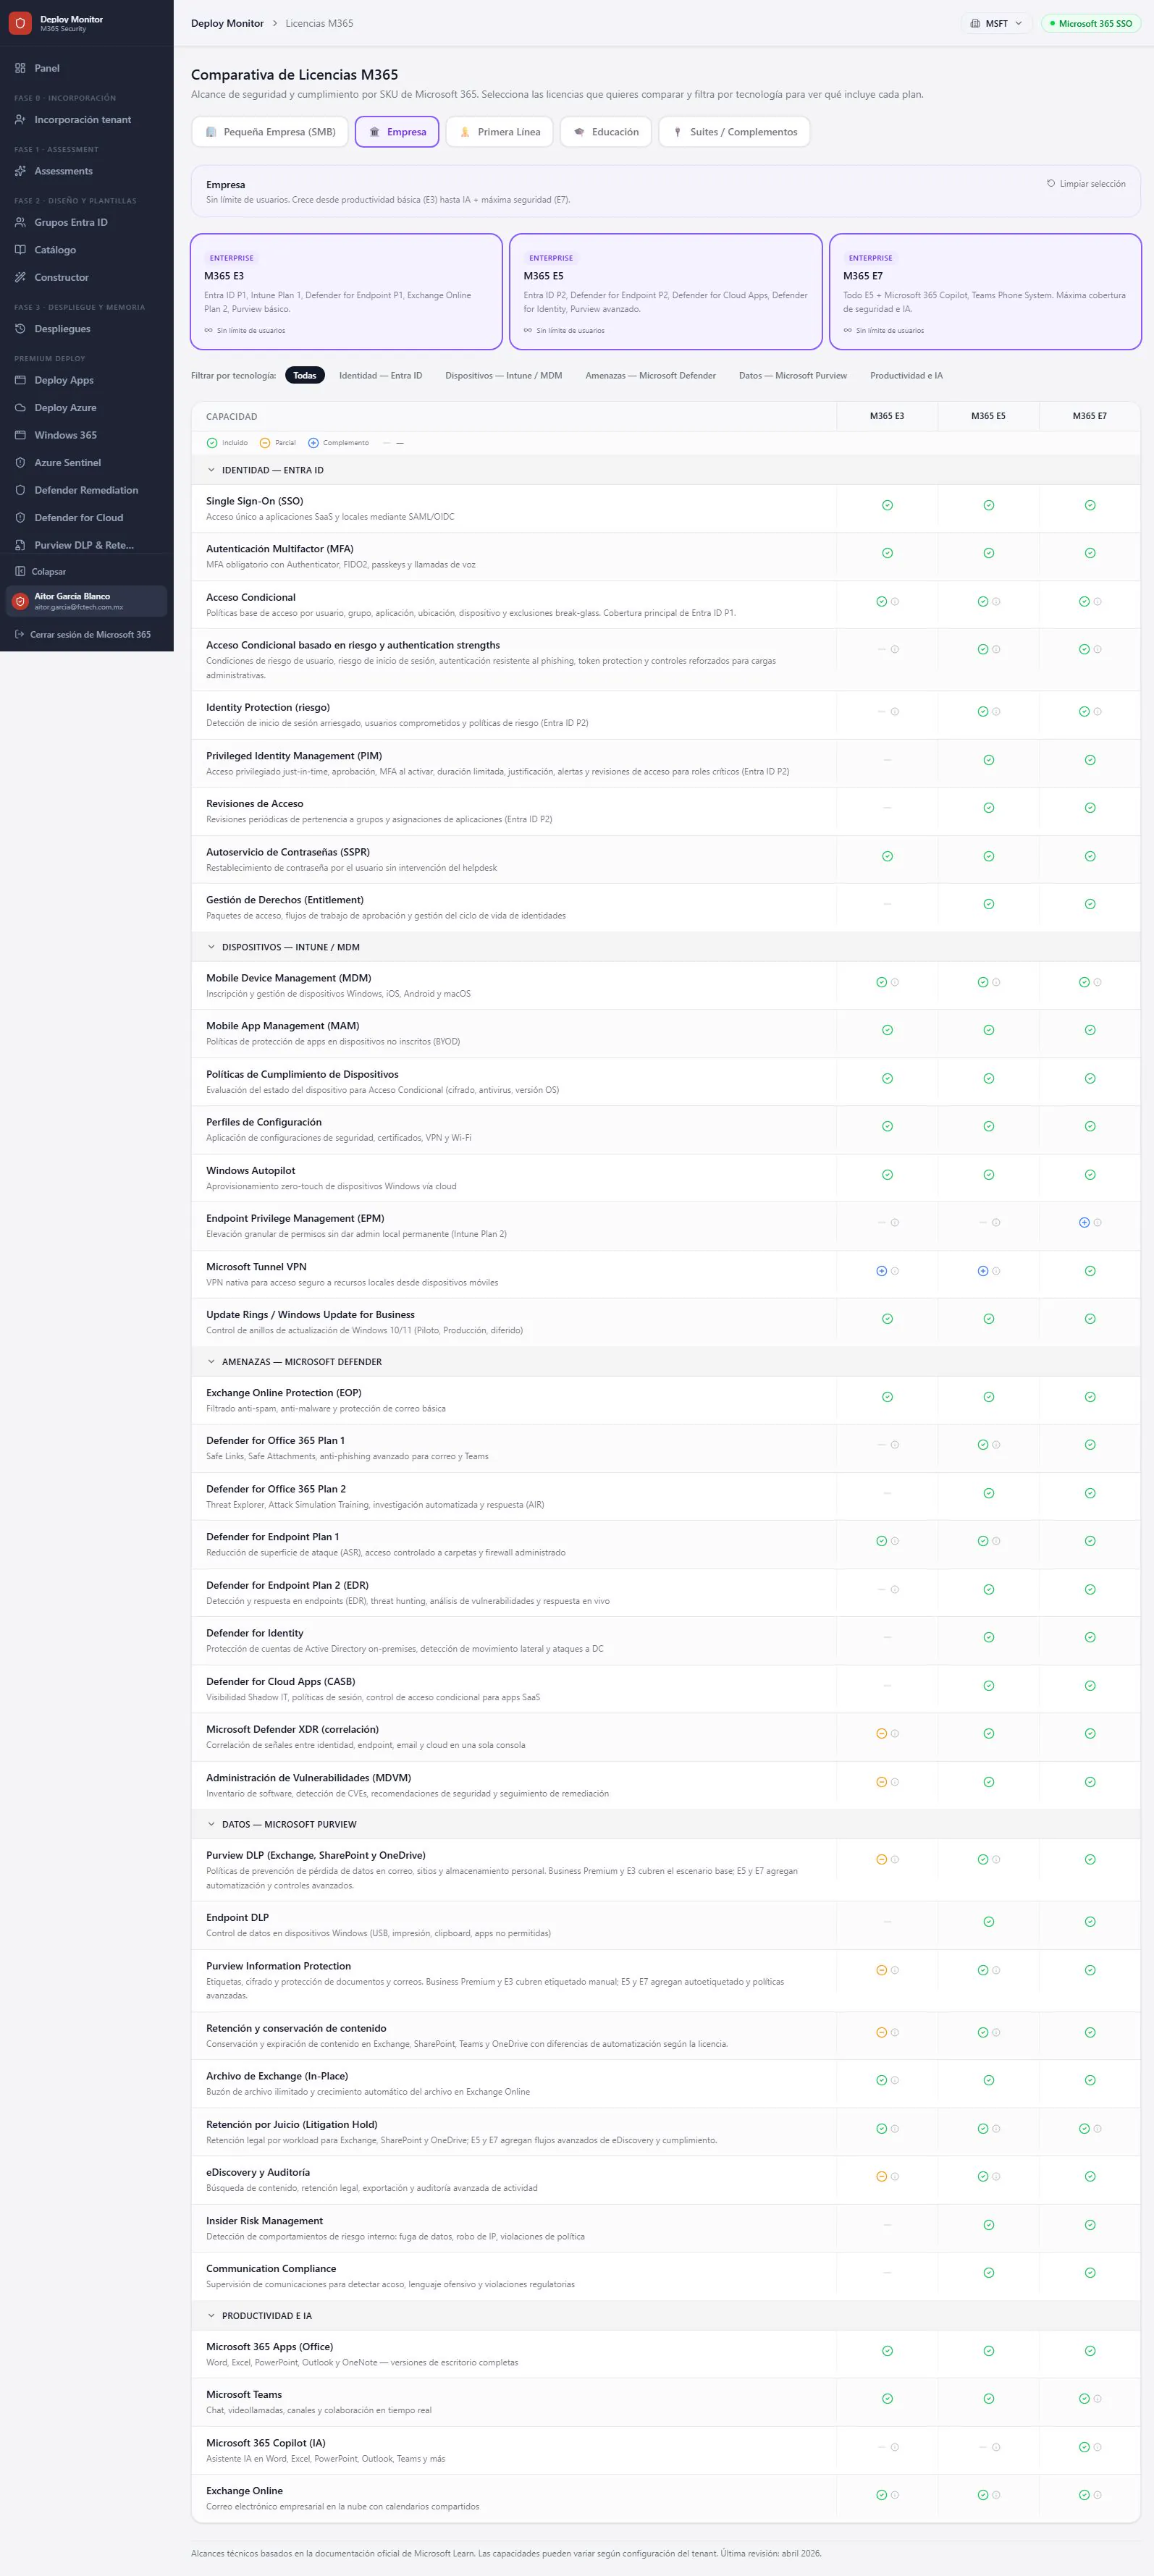
Service plans detectados y módulos habilitados.
Inventario y orquestación de Azure landing zones.
Analytics rules, workbooks y conectores listos.
Convierte recomendaciones de Defender for Endpoint en políticas Intune aprobables.
Contra las referencias de Microsoft: MCRA, SAF y Zero Trust, además del baseline de seguridad que configures para tu vertical.
No. Cada despliegue pasa por plan en dry-run, aprobación y apply, con audit trail completo y detección de drift.
El onboarding crea las app registrations frontend y backend por tenant y solicita el consentimiento administrativo en un solo flujo.
Sí. Evalúa GPO, identidad híbrida y exposición operativa, y la compara contra el baseline configurado.
Salud, finanzas, banca, educación, retail, manufactura y gobierno, con bundles de controles que activas desde un cuestionario.
Te mostramos el assessment de tu propio tenant en una sesión.