





ZTNA contra VPN tradicional: por qué el acceso Zero Trust protege mejor
La VPN conecta a la persona a toda la red. ZTNA la conecta solo a la aplicación que necesita, después de verificar quién es, desde qué equipo y con qué riesgo.
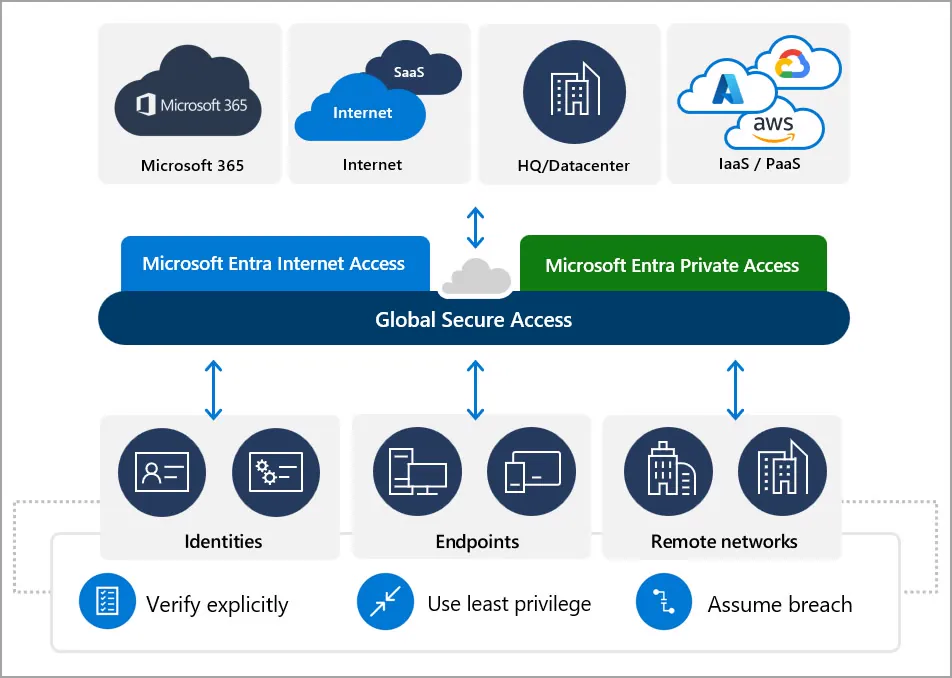
Durante años, la VPN fue la forma estándar de trabajar desde fuera de la oficina: la persona se autentica una vez y queda dentro de la red, como si estuviera sentada en su escritorio. Ese modelo funcionaba cuando casi todo vivía en el centro de datos. Hoy las aplicaciones están en la nube, en Azure y en servidores locales al mismo tiempo, y la gente trabaja desde cualquier lugar. La VPN se volvió un punto débil.
El problema de la VPN tradicional
- Confianza implícita: una vez conectado, el equipo puede llegar a mucho más de lo que necesita. Si una contraseña se roba, el atacante entra con el mismo alcance.
- Movimiento lateral: el ransomware aprovecha ese acceso amplio para saltar de un servidor a otro.
- Exposición a internet: el concentrador de VPN es un servicio publicado que hay que parchar sin falta; sus vulnerabilidades están entre las más explotadas.
- Experiencia lenta: todo el tráfico regresa a la oficina antes de salir a la nube, y la conexión se cae o hay que reconectar.
Qué cambia con ZTNA
ZTNA (Zero Trust Network Access) no conecta a la persona a la red: la conecta a cada aplicación por separado y solo después de verificar identidad, estado del dispositivo y riesgo de la sesión. Las aplicaciones no se publican en internet; quedan detrás de un conector que solo inicia conexiones hacia fuera.
- Mínimo privilegio: acceso a la aplicación de nómina, no a la subred donde vive.
- Verificación continua: si el riesgo de la sesión cambia, el acceso se puede cortar sin esperar a que la persona se desconecte.
- Sin superficie expuesta: no hay un concentrador de VPN esperando ataques en internet.
- Mejor experiencia: el cliente se conecta solo y el tráfico va directo a la aplicación.
Cómo encaja en Zero Trust
Zero Trust se resume en tres principios de Microsoft: verificar explícitamente, usar acceso con mínimo privilegio y asumir que habrá una brecha. La VPN rompe los tres: confía en la red, da acceso amplio y no limita el daño. ZTNA aplica los tres en cada conexión.
En el ecosistema de Microsoft, ZTNA se implementa con Microsoft Entra Private Access, parte de Global Secure Access. Usa las mismas políticas de acceso condicional de Entra ID que ya proteges en Microsoft 365, el cumplimiento de dispositivos de Intune y el riesgo de identidad de Entra ID Protection. Así, la regla que exige MFA y equipo administrado para abrir Teams también aplica a tu ERP local o a un servidor de archivos.
Cómo migrar sin apagar la VPN de un día para otro
- Inventario: qué aplicaciones privadas se usan, quién las usa y desde dónde.
- Acceso rápido: primero se replica el acceso de la VPN con Private Access para que nadie pierda nada.
- Segmentación: después se publica cada aplicación por separado y se aplican políticas por grupo.
- Retiro de la VPN: cuando todo el tráfico pasa por ZTNA, se apaga el concentrador.
En FCTECH implementamos Global Secure Access como parte de nuestra consultoría de seguridad Microsoft, con la licencia de Entra que ya tienes o la que te conviene.